Curso de Certificación en:
Gestión de Seguridad de la Información
ISO 27001 Security Management Leader
Curso de Certificación en Gestión de Seguridad de la Información apoyado en la norma ISO/IEC 27001, que define los requisitos de un sistema de gestión de seguridad de la información.
Curso en actualización
En Proceso de Actualización
Estamos actualizando este curso. Déjanos tu correo y contactaremos contigo en cuanto se confirme la fecha de publicación.
Predicando siempre con el Ejemplo
La Escuela de Gobierno eGob® está certificada en:
- ISO 9001 Gestión de la Calidad
- ISO 21001 Gestión de Organizaciones Educativas
- ISO 23592 Excelencia en el Servicio
Sobre el curso
La información de una organización puede perder su confidencialidad, su integridad o su disponibilidad, y las partes interesadas necesitan confianza en que esos riesgos se gestionan de forma adecuada. El curso aborda cómo dirigir el establecimiento, la implantación, el mantenimiento y la mejora continua de un sistema de gestión de seguridad de la información (SGSI) integrado en los procesos y en la estructura de gestión de la organización, y dimensionado según sus necesidades.
La Norma ISO/IEC 27001:2022 aporta los requisitos del SGSI, incluidos los de apreciación y tratamiento de los riesgos de seguridad de la información adaptados a cada organización, y un Anexo A normativo con 93 controles de referencia repartidos en cuatro grupos. Aplica la estructura común de las normas de sistemas de gestión, útil para las organizaciones que operan un único sistema que cumple dos o más de ellas.
Qué sabrás hacer cuando termines
- Determinar el alcance del SGSI. Fijas los límites y la aplicabilidad del sistema a partir del contexto, los requisitos de las partes interesadas y las dependencias con otras organizaciones.
- Dirigir la apreciación de los riesgos. Fijas los criterios de aceptación, pides a tu equipo la identificación de los riesgos y de sus propietarios y el análisis de consecuencias y probabilidad, y decides qué riesgos se tratan primero.
- Aprobar la declaración de aplicabilidad. Decides qué controles son necesarios, pides que se comparen con los del Anexo A y exiges la justificación de cada inclusión y de cada exclusión.
- Encargar las auditorías internas. Apruebas el programa, con su frecuencia, sus métodos y sus responsabilidades, fijas los criterios y el alcance de cada auditoría y eliges auditores que aseguran objetividad e imparcialidad.
- Dirigir la respuesta a las no conformidades. Pides las causas de cada no conformidad, decides la acción correctiva que corresponde a sus efectos, la encargas y compruebas su eficacia.
Para quién es este curso
Para directivos que van a liderar la seguridad de la información en su organización: alta dirección, responsables de seguridad de la información y propietarios del riesgo, en organizaciones de cualquier tipo y tamaño. La certificación acredita que sabes dirigir la implantación de un SGSI y supervisar a los equipos o profesionales que lo implantan o lo auditan: qué hay que hacer, en qué orden y qué pedirles.
Qué aprenderás, capítulo a capítulo
El curso sigue fielmente el índice de la norma ISO/IEC 27001:2022.
Capítulo 0
Introducción
Sitúas el SGSI como decisión estratégica condicionada por las necesidades, los objetivos, los requisitos de seguridad, los procesos, el tamaño y la estructura de la organización. Ves cómo preserva la confidencialidad, la integridad y la disponibilidad de la información mediante un proceso de gestión de riesgos, y por qué la norma es compatible con otras de sistemas de gestión.
Capítulo 1
Objeto y campo de aplicación
Delimitas qué especifica la norma: los requisitos para establecer, implementar, mantener y mejorar de forma continua un SGSI en el contexto de la organización, y los de apreciación y tratamiento de los riesgos de seguridad de la información. Compruebas que son genéricos y que no cabe excluir ninguno de los capítulos 4 a 10 si se declara conformidad.
Capítulos 2 y 3
Referencias normativas y términos y definiciones
Identificas la única referencia normativa del documento, la Norma ISO/IEC 27000, que recoge la visión de conjunto y el vocabulario de los sistemas de gestión de seguridad de la información. Sus términos y definiciones son los que se aplican en la norma, y localizas las bases de datos terminológicas de ISO e IEC.
Capítulo 4
Contexto de la organización
Determinas las cuestiones externas e internas que afectan a los resultados previstos del SGSI, las partes interesadas pertinentes y cuáles de sus requisitos, incluidos los legales, reglamentarios y contractuales, se abordan con el sistema. Fijas los límites y la aplicabilidad del SGSI, consideras las interfaces y dependencias con actividades de otras organizaciones y dejas el alcance como información documentada.
Capítulo 5
Liderazgo
Concretas cómo demuestra la alta dirección su liderazgo y compromiso: política y objetivos compatibles con la dirección estratégica, integración de los requisitos en los procesos, recursos y promoción de la mejora continua. Estableces una política de seguridad de la información con sus compromisos y asignas responsabilidades y autoridades, entre ellas informar a la alta dirección del desempeño del SGSI.
Capítulo 6
Planificación
Planificas acciones ante riesgos y oportunidades. Defines la apreciación del riesgo: criterios de aceptación, identificación de riesgos y propietarios, análisis y evaluación. En el tratamiento del riesgo eliges opciones, decides los controles, pides su contraste con el Anexo A y apruebas la declaración de aplicabilidad y el plan de tratamiento. Fijas objetivos de seguridad de la información y planificas cambios del SGSI.
Capítulo 7
Apoyo
Determinas y proporcionas los recursos del SGSI, defines la competencia necesaria de las personas y conservas evidencia de ella. Trabajas la concienciación sobre la política y sobre las implicaciones de no cumplir los requisitos, decides qué, cuándo, con quién y cómo comunicar, y controlas la información documentada: creación, actualización, distribución, acceso, almacenamiento, control de cambios, conservación y disposición.
Capítulo 8
Operación
Diriges la planificación, la implantación y el control de los procesos que cumplen los requisitos y ejecutan las acciones del capítulo 6, con criterios para cada proceso. Controlas los cambios planificados, revisas las consecuencias de los no previstos y controlas los procesos, productos y servicios suministrados externamente. Haces que el riesgo se aprecie a intervalos planificados o ante cambios significativos y que el plan de tratamiento del riesgo se lleve a cabo.
Capítulo 9
Evaluación del desempeño
Determinas qué se sigue y se mide, con qué métodos, cuándo y quién lo hace, para que los resultados sean comparables y reproducibles. Estableces el programa de auditoría interna con criterios, alcance y auditores imparciales, y preparas la revisión por la dirección: sus entradas (no conformidades, mediciones, auditorías, objetivos, riesgos) y sus resultados sobre mejora continua y cambios del SGSI.
Capítulo 10
Mejora
Mejoras de forma continua la idoneidad, la adecuación y la eficacia del SGSI. Ante una no conformidad reaccionas para controlarla y corregirla, afrontas sus consecuencias, determinas sus causas y si existen otras similares, decides la acción correctiva acorde con sus efectos, la encargas y revisas su eficacia. Mantienes información documentada sobre las no conformidades, las acciones tomadas y sus resultados.
Anexo A, grupo 5
Controles organizacionales
Recorres los 37 controles organizacionales del Anexo A, derivados de ISO/IEC 27002:2022 y vinculados al tratamiento del riesgo del apartado 6.1.3. Incluyen las políticas de seguridad de la información, la segregación de funciones, el inventario y la clasificación de la información, el control de acceso, las relaciones con proveedores, los servicios en la nube y la gestión de incidentes.
Anexo A, grupo 6
Controles de personas
Trabajas los 8 controles de personas: la comprobación de antecedentes, los términos y condiciones de empleo, la concienciación, educación y formación en seguridad de la información, el proceso disciplinario, las responsabilidades tras el cese o cambio de empleo, los acuerdos de confidencialidad o no divulgación, el trabajo en remoto y la notificación de eventos de seguridad de la información.
Anexo A, grupo 7
Controles físicos
Estudias los 14 controles físicos, que protegen las áreas y los equipos donde está la información: perímetros de seguridad física, entrada física, seguimiento de la seguridad física, protección frente a amenazas físicas y ambientales, puesto de trabajo despejado y pantalla limpia, soportes de almacenamiento, seguridad del cableado, mantenimiento de los equipos y eliminación o reutilización segura de equipos.
Anexo A, grupo 8
Controles tecnológicos
Revisas los 34 controles tecnológicos: dispositivos finales de usuario, derechos de acceso privilegiado, autenticación segura, protección contra el malware, gestión de vulnerabilidades técnicas y de la configuración, copias de seguridad, registros de actividad, seguridad y segregación de redes, uso de la criptografía, ciclo de vida de desarrollo seguro, separación de entornos de desarrollo, prueba y producción, y gestión de cambios.
Matricúlate y recibe por Amazon tu
Manual del Gobernauta
Al matricularte te enviamos por Amazon el Manual del Gobernauta en papel. Es el libro del curso, capítulo a capítulo, para leerlo con calma, subrayarlo y tenerlo a mano cuando te toque decidir. También lo tienes online en el campus durante la vigencia del curso.
Entrega en España, el resto de Europa y gran parte de Latinoamérica. Para otros países, consúltanos antes de matricularte: el envío depende de que Amazon entregue en destino y de su coste.
Además Incluye tres Aventuras Conversacionales Gamificadas
¿Aceptas el Reto?
Pues bienvenido a BestPractices.Games,
donde todo lo que sucede lo decides tú.
Pon en práctica tus conocimientos
Una aventura conversacional es un caso práctico que se juega. Te sientas en el sillón de quien dirige, tu equipo te va pidiendo reunión por videoconferencia y en cada una te toca decidir. No hay respuesta de libro, porque todas las opciones se pueden defender, y lo que decides en una reunión cambia lo que te encuentras en la siguiente. Al terminar sabes en qué acertaste, en qué no y por qué.
¿Aceptas el Reto? Pues bienvenido a BestPractices.Games, donde todo lo que sucede lo decides tú.
Aventura Conversacional en:
Administración Pública
Diriges un organismo público, y eso significa que detrás de cada decisión hay un procedimiento, un presupuesto que es de todos y una ciudadanía que espera respuesta. Tu equipo te trae el problema, te cuenta lo que sabe y te deja la decisión a ti. Acertar no es solo cumplir, es conseguir que el servicio público salga mejor parado y poder explicarlo después.
Aventura Conversacional en:
Empresa Privada
Diriges una empresa consolidada, con clientes que confían en ella, un equipo directivo con opiniones muy suyas y unos resultados que hay que presentar. Cada reunión te pone delante un asunto que no puede esperar y tres caminos razonables para resolverlo. Elijas el que elijas, la organización sigue adelante con tu decisión a cuestas, y ahí se ve si estabas gobernando o solo apagando fuegos.
Aventura Conversacional en:
Startup
Diriges una empresa que está naciendo, con poco equipo, poco dinero y muchísima prisa. Aquí nadie tiene un departamento al que pasarle el problema, así que lo que se decide en una reunión se nota esa misma semana, y a veces esa misma tarde. Descubres que crecer rápido y hacerlo bien no están reñidos, siempre que quien dirige sepa qué no se puede dejar para después.
Consigue tu membresía de
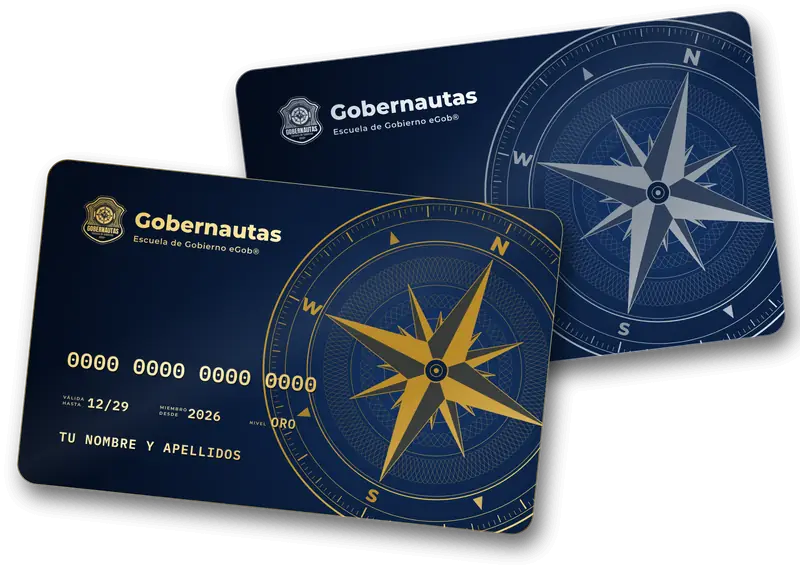
Gobernautas
Club de alumnos y antiguos alumnos de la Escuela de Gobierno eGob®.
Un lugar donde compartir conocimientos, experiencias y anécdotas con otros profesionales, y donde encontrar los recursos que necesitas para mantener al día tu acreditación.
Recibirás tu tarjeta identificativa como Gobernauta una vez aprobado el Examen de Certificación.
Formación líquida
Lecturas recomendadas
Tecnología & Sentido Común y Stakeholders.news publican cada mes artículos de más de 20 profesionales reconocidos internacionalmente sobre normas, estándares y metodologías de Gobierno y Gestión.
Se leen gratis en línea.
Admisiones
Más información y admisiones en la Escuela de Gobierno eGob®.