Curso de Certificación en:
Gobierno de Seguridad de la Información
ISO 27014 Information Security Governance Leader
Al terminar este curso sabrás sentarte en la mesa donde se gobierna la entidad y decir, con argumentos y sin tecnicismos, cuánto riesgo sobre la información se acepta, quién responde de él, qué hay que ver para confiar y qué se va a contar a quienes dependen de la entidad.
Dirección Académica: Javier Peris · Disponibilidad inmediata
Predicando siempre con el Ejemplo
La Escuela de Gobierno eGob® está certificada en:
- ISO 9001 Gestión de la Calidad
- ISO 21001 Gestión de Organizaciones Educativas
- ISO 23592 Excelencia en el Servicio
Qué sabrás hacer
Gobernar lo que no termina
Casi todas las organizaciones que han sufrido un incidente grave tenían técnicos competentes, herramientas razonables y, muchas veces, un certificado colgado en la recepción. Lo que les faltaba estaba un piso más arriba: nadie había decidido cuánto riesgo aceptaban, nadie recibía la información a tiempo de decidir y nadie sabía qué contar cuando llegó el día.
Un sistema de gestión de la seguridad de la información no es ni será jamás un proyecto.
Un proyecto logra un entregable y termina. La seguridad de la información es una capacidad que la entidad tiene que sostener mientras exista, y se gobierna con cuatro procesos que se repiten sin final, apoyándote en la Norma ISO/IEC 27014:
- Evaluar. Decidir cuánto riesgo sobre la información acepta la entidad y si lo que se le propone cabe en él.
- Dirigir. Fijar el rumbo, quién responde de cada riesgo y con qué recursos y prioridades se trabaja.
- Supervisar. Saber qué hay que ver para confiar en que lo decidido se cumple.
- Comunicar. Decidir qué se cuenta a quienes dependen de la entidad, también después de un incidente.
Y sabrás mirar tu propia organización, diagnosticar en qué estado está el gobierno de su seguridad y elegir por dónde empezar. No es un curso para operar la seguridad. Es un curso para gobernarla.
Para quién es este curso
Para quien se sienta, o se va a sentar, donde se decide sobre la seguridad de la información: consejos de administración, plenos, juntas de gobierno y consejos rectores; alta dirección; responsables de seguridad de la información y de protección de datos; directores de sistemas; secretarios, interventores y cumplimiento; responsables de auditoría y de consultoría, y fundadores.
Administración pública
Has visto cómo la seguridad se queda en el servicio de informática hasta que una reclamación la sube al pleno. Aprenderás a construir el cauce para que tu órgano de gobierno sepa lo que tiene que saber antes de que se lo cuente un ciudadano.
Empresa privada
Grande, mediana o, sobre todo, pequeña, donde el gerente gobierna, dirige y a veces opera la seguridad a la vez. Aprenderás a separar los papeles aunque los ocupe la misma persona, y a que tus socios decidan antes de la crisis y no durante ella.
Startup
La seguridad te llega de golpe, con la primera auditoría de un inversor o con el primer cliente grande. Aprenderás a gobernarla desde el consejo para crecer más rápido, no para crecer más despacio.
Qué aprenderás, capítulo a capítulo
Diez capítulos que siguen el orden de la Norma ISO/IEC 27014, desde por qué la seguridad se gobierna hasta el diagnóstico de tu propia organización.
Capítulo 0
Por qué la seguridad de la información se gobierna
Lo que aporta el gobierno es aseguramiento: la confianza razonable de que lo decidido se cumple y de que lo que llega al órgano de gobierno es verdad. Sin ese cauce, el órgano de gobierno no está informado, está enterado.
Capítulo 1
A quién sirve el gobierno de la seguridad
Tres sillas alrededor de la mesa: quien rinde cuentas de la entidad, quien dirige cada sistema de gestión y quien responde de la seguridad que ningún sistema cubre.
Capítulo 2
Las normas que sostienen el gobierno de la seguridad
Quien gobierna no memoriza normas: sabe cuál abrir para cada pregunta. La ISO/IEC 27001 como plano de obra y la ISO 37000 como constitución del gobierno de la entidad.
Capítulo 3
El vocabulario del gobierno de la seguridad
Entidad, organización, órgano de gobierno y alta dirección, como muñecas rusas. Saber cuál contiene a cuál decide quién puede aceptar un riesgo.
Capítulo 4
Las abreviaturas
SGSI y TI nombran alcances distintos. Quien los confunde deja fuera del gobierno justo la información que no cabe en un servidor.
Capítulo 5
Cómo se usa la norma para gobernar
La norma como plano de evacuación: saber dónde estás, qué rutas tienes y dónde buscar cada decisión antes de necesitarla.
Capítulo 6
Gobernar y gestionar la seguridad
El puente de mando y la sala de máquinas. Qué decisiones suben al puente, cómo se coordina con el gobierno de las TI y los cuatro hilos que no se sueltan: alineación, riesgo, conflictos de interés y daño a terceros.
Capítulo 7
El gobierno de la entidad y el gobierno de la seguridad
Seis objetivos y cuatro procesos que se repiten sin final: evaluar, dirigir, supervisar y comunicar. Un termostato para fijar cuánto riesgo se acepta y un faro para rendir cuentas, también después de un incidente.
Capítulo 8
Lo que el órgano de gobierno espera de cada SGSI
Crear, delimitar, orientar, aceptar y dar voz a cada sistema, según la forma de vivienda: casa unifamiliar, edificio de una misma propiedad o comunidad de vecinos.
Conclusiones
Gobernar la seguridad de la información
Un diagnóstico de seis preguntas para decidir por dónde empiezas en tu organización.
Tres voces
Presentación Temas
Lucía Laguía
Coordinadora Académica
Abre y prologa cada capítulo matizando lo importante: te sitúa, te dice qué está en juego y te deja con el Profesor sabiendo ya qué vas a aprender y para qué.
Temas del Profesor
Javier Peris
Profesor y Director Académico
Recorre cada apartado del temario convirtiéndolo en criterio: qué hay que decidir, cómo hacerlo y cómo comprobar después que se ha hecho bien.
Casos de Fracaso
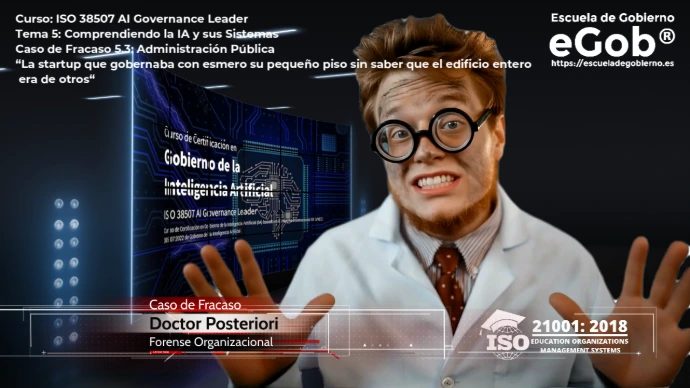
Doctor Posteriori
Forense Organizacional
Casos de fracaso en la administración pública, la empresa privada y las startups. Cada uno muestra qué ocurre cuando falta lo que el capítulo enseña.
Matricúlate y recibe por Amazon tu
Manual del Gobernauta
Al matricularte te enviamos por Amazon el Manual del Gobernauta en papel. Es el libro del curso, capítulo a capítulo, para leerlo con calma, subrayarlo y tenerlo a mano cuando te toque decidir. También lo tienes online en el campus durante la vigencia del curso.
Entrega en España, el resto de Europa y gran parte de Latinoamérica. Para otros países, consúltanos antes de matricularte: el envío depende de que Amazon entregue en destino y de su coste.
Ficha técnica
Formato
Grabado con tutorías en directo, a tu ritmo.
Carga lectiva
24 horas.
Vídeos
Vídeos del Profesor, Lucía Laguía y Doctor Posteriori.
Manual
Manual del Gobernauta online y en papel, incluido.
Tutorías en directo
Segundo y cuarto lunes de cada mes.
Disponibilidad
Inmediata. Plazo de vigencia de 90 días.
Examen
En el campus. 30 preguntas, 2 intentos. Nota de corte: 50 %.
Tasas
Tasas del examen de certificación incluidas.
Material
Acceso online a todo el material.
Los Casos de Fracaso del
Doctor Posteriori
El Doctor Posteriori es Forense Organizacional: llega cuando el desastre ya ha ocurrido y lo reconstruye evidencia a evidencia, hasta dar con lo que falló y nadie vio a tiempo. Sus expedientes acompañan a los capítulos del curso, y cada uno enseña qué pasa cuando falta lo que el capítulo acaba de explicar.
Administración Pública
Empresa Privada
Startup
La credencial
ISO 27014 Information Security Governance Leader
Te formas en la Escuela de Gobierno eGob® y, al terminar, haces el examen en su campus. La credencial la emite Certification.Institute, titular del esquema de certificación de Business&Co.®, conforme a un esquema de certificación de personas basado en la ISO/IEC 17024.
Es una certificación de personas: acredita lo que tú sabes hacer con la norma, y la organización en la que trabajas no queda certificada en ella.
La Escuela de Gobierno eGob® está certificada en ISO 9001 (Gestión de la Calidad), ISO 21001 (Gestión de Organizaciones Educativas) e ISO 23592 (Excelencia en el Servicio).
Además Incluye tres Aventuras Conversacionales Gamificadas
¿Aceptas el Reto?
Pues bienvenido a BestPractices.Games,
donde todo lo que sucede lo decides tú.
Pon en práctica tus conocimientos
Una aventura conversacional es un caso práctico que se juega. Te sientas en el sillón de quien dirige, tu equipo te va pidiendo reunión por videoconferencia y en cada una te toca decidir. No hay respuesta de libro, porque todas las opciones se pueden defender, y lo que decides en una reunión cambia lo que te encuentras en la siguiente. Al terminar sabes en qué acertaste, en qué no y por qué.
¿Aceptas el Reto? Pues bienvenido a BestPractices.Games, donde todo lo que sucede lo decides tú.
Aventura Conversacional en:
Administración Pública
Diriges un organismo público, y eso significa que detrás de cada decisión hay un procedimiento, un presupuesto que es de todos y una ciudadanía que espera respuesta. Tu equipo te trae el problema, te cuenta lo que sabe y te deja la decisión a ti. Acertar no es solo cumplir, es conseguir que el servicio público salga mejor parado y poder explicarlo después.
Aventura Conversacional en:
Empresa Privada
Diriges una empresa consolidada, con clientes que confían en ella, un equipo directivo con opiniones muy suyas y unos resultados que hay que presentar. Cada reunión te pone delante un asunto que no puede esperar y tres caminos razonables para resolverlo. Elijas el que elijas, la organización sigue adelante con tu decisión a cuestas, y ahí se ve si estabas gobernando o solo apagando fuegos.
Aventura Conversacional en:
Startup
Diriges una empresa que está naciendo, con poco equipo, poco dinero y muchísima prisa. Aquí nadie tiene un departamento al que pasarle el problema, así que lo que se decide en una reunión se nota esa misma semana, y a veces esa misma tarde. Descubres que crecer rápido y hacerlo bien no están reñidos, siempre que quien dirige sepa qué no se puede dejar para después.
Consigue tu membresía de
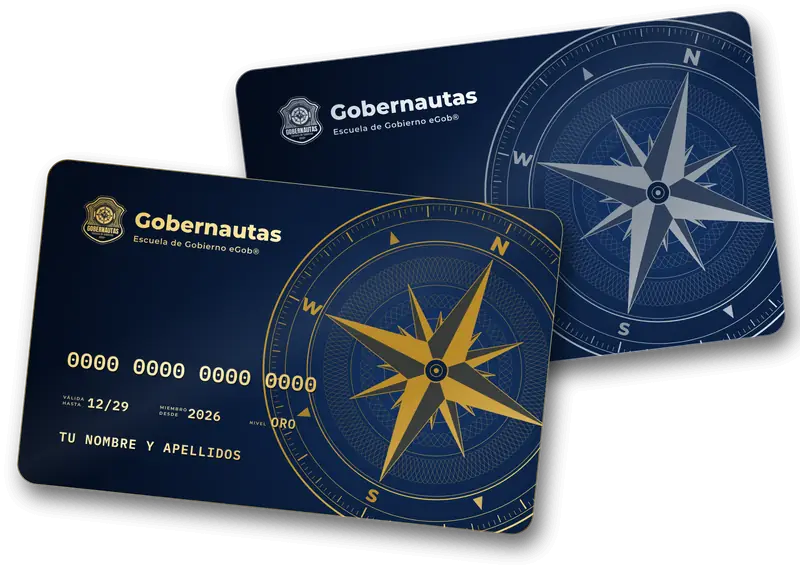
Gobernautas
Club de alumnos y antiguos alumnos de la Escuela de Gobierno eGob®.
Un lugar donde compartir conocimientos, experiencias y anécdotas con otros profesionales, y donde encontrar los recursos que necesitas para mantener al día tu acreditación.
Recibirás tu tarjeta identificativa como Gobernauta una vez aprobado el Examen de Certificación.
Matrícula
Curso de Certificación
Gobierno de Seguridad de la Información
ISO 27014 Information Security Governance Leader
695 €
Curso de Doble Certificación
Gobierno de Seguridad de la Información
ISO 27014 Information Security Governance Leader
Gestión de Seguridad de la Información
ISO 27001 Security Management Leader
995 €
Programa Completo
Gobierno de Seguridad de la Información
ISO 27014 Information Security Governance Leader
Gobierno de Información y Tecnología
ISO 38500 IT Governance Leader
Gobierno del Dato
UNE 0077 Data Governance Leader
Gobierno de la Inteligencia Artificial
ISO 38507 AI Governance Leader
1795 €
Preguntas frecuentes
No. El curso trata de decisiones de gobierno, no de configuración. Si eres técnico, te enseñará a llevar tus asuntos a la mesa donde se deciden y en el lenguaje en que se deciden.
No para hacer el curso. Si lo tiene, aprenderás a gobernarlo; si no lo tiene, aprenderás a decidir si crearlo, con qué alcance y cómo sostenerlo.
Precisamente. Un certificado dice que el sistema de gestión cumple; no dice que el órgano de gobierno lo gobierne. El curso enseña a que la revisión por la dirección llegue al consejo y a que un SGSI no muera el día después de la certificación.
No. Este curso enseña a gobernar la seguridad de la información; el de la ISO 27001 enseña a gestionarla. Son complementarios y se ofrecen juntos en el DUO.
No. La credencial es una certificación de personas: certifica que tú sabes gobernar la seguridad de la información.
24 horas lectivas y unas 11 horas más recomendadas. Lo haces a tu ritmo y en tu horario, desde el día en que te matriculas.
Sí. Tutorías en directo el segundo y cuarto lunes de cada mes.
En el campus de la Escuela de Gobierno eGob®, al terminar el curso: 30 preguntas en una hora, con una nota de corte del 50 % y dos intentos. Las tasas están incluidas.
Cada punto de la norma se trabaja con un caso de administración pública, uno de empresa privada y uno de startup, de sectores muy distintos.
Formación líquida
Lecturas recomendadas
Tecnología & Sentido Común y Stakeholders.news publican cada mes artículos de más de 20 profesionales reconocidos internacionalmente sobre normas, estándares y metodologías de Gobierno y Gestión.
Se leen gratis en línea.
La seguridad bien gobernada no frena a tu organización. Le permite ir más rápido.
Más información y admisiones en la Escuela de Gobierno eGob®.